Governança de TI é a base para segurança, eficiência e crescimento
Processos, pessoas e tecnologia organizados de forma que a empresa não dependa de uma pessoa só saber como tudo funciona.
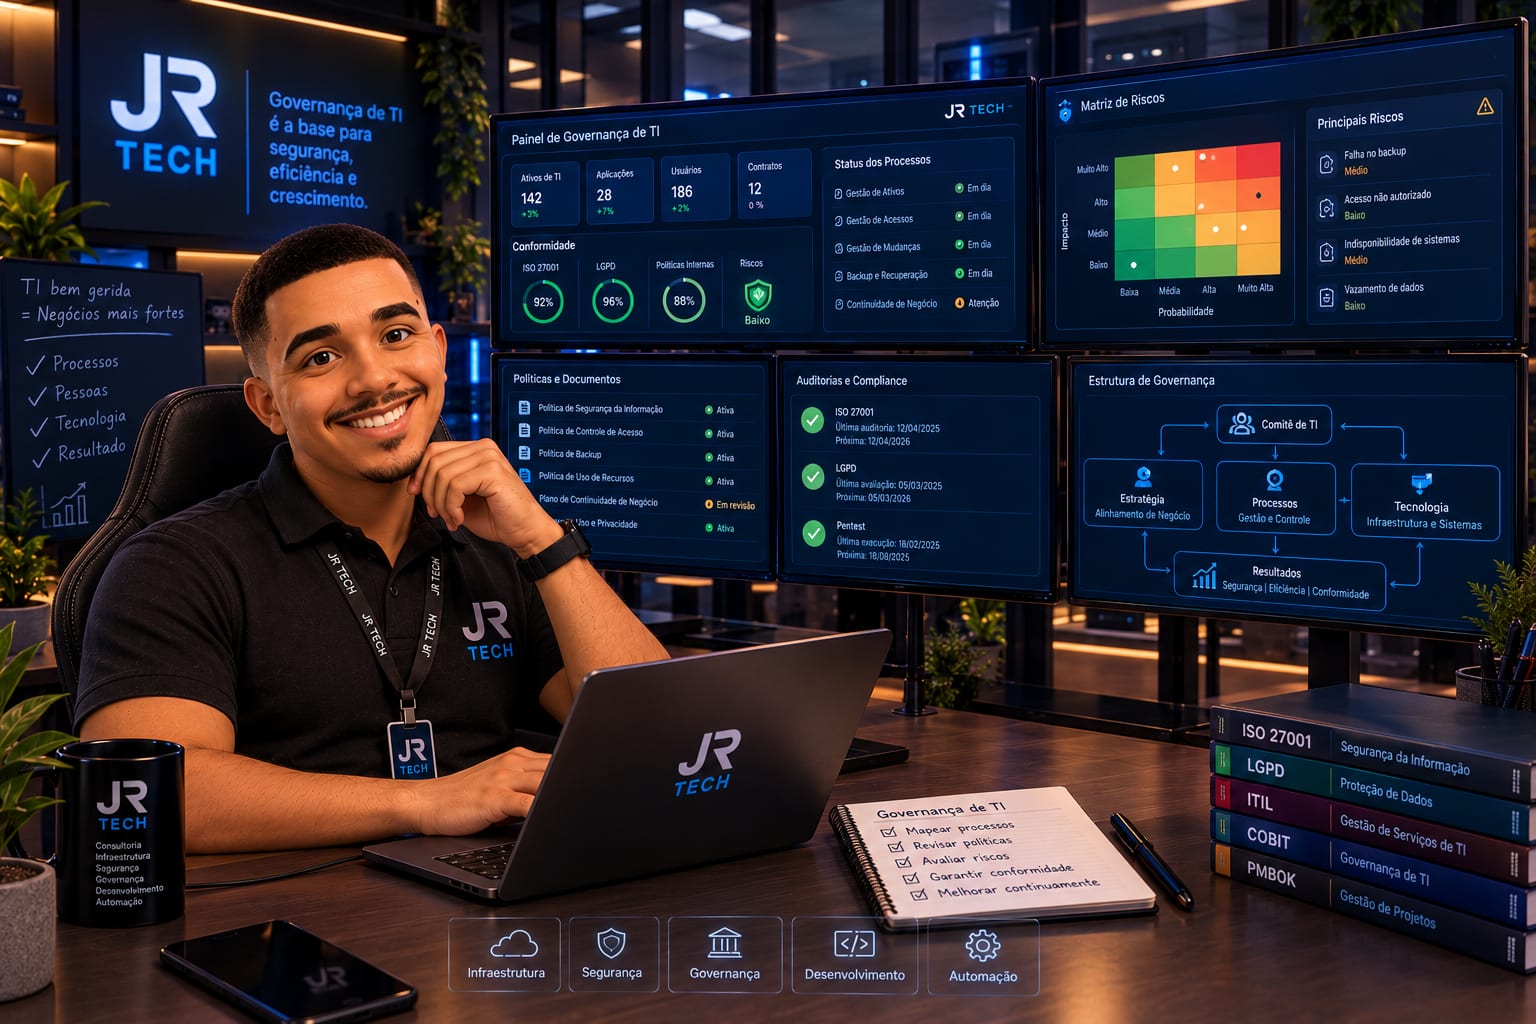
Processos, pessoas e tecnologia organizados de forma que a empresa não dependa de uma pessoa só saber como tudo funciona.
Cinco etapas, nesta ordem — não pulamos o diagnóstico pra já sair implementando.
Levantamento completo do que existe hoje — sistemas, acessos e responsáveis — antes de qualquer mudança.
Atualização de políticas de segurança, controle de acesso, backup e uso de recursos.
Identificação e classificação de riscos por impacto e probabilidade, com prioridades claras.
Alinhamento com frameworks reconhecidos — ISO 27001, LGPD — não um checklist decorativo.
Revisão periódica documentada — governança não é um projeto que termina e é esquecido.
Não inventamos processo do zero — usamos referências reconhecidas, adaptadas ao porte real da sua empresa.
Padrão internacional de gestão de segurança da informação — controles reconhecidos globalmente.
Conformidade com a lei brasileira de proteção de dados pessoais.
Boas práticas para operação, suporte e melhoria contínua de serviços de TI.
Alinhamento entre decisões de tecnologia e objetivos reais do negócio.
Metodologia para planejamento e execução de projetos de tecnologia.
Estratégia, processos e tecnologia conectados — não decisões isoladas.
Estratégia
Alinhamento de negócio
Processos
Gestão e controle
Tecnologia
Infraestrutura e sistemas
A diferença aparece antes da auditoria, não durante ela.
Conversa de 30–40 minutos, presencial em São Paulo ou remota — sem custo e sem compromisso. Você fala direto com quem executa.